Analyse des mécanismes système, du routage et des contraintes structurelles
Les VPN sont souvent présentés comme de simples outils permettant de « masquer une adresse IP » ou de « sécuriser une connexion ». Cette description, bien que fonctionnelle, ne reflète pas la réalité technique de leur intégration dans un système moderne comme macOS. En pratique, un VPN constitue une modification explicite de la topologie réseau locale, impliquant la création d’interfaces virtuelles, la redirection du routage système, et l’encapsulation cryptographique des flux réseau.
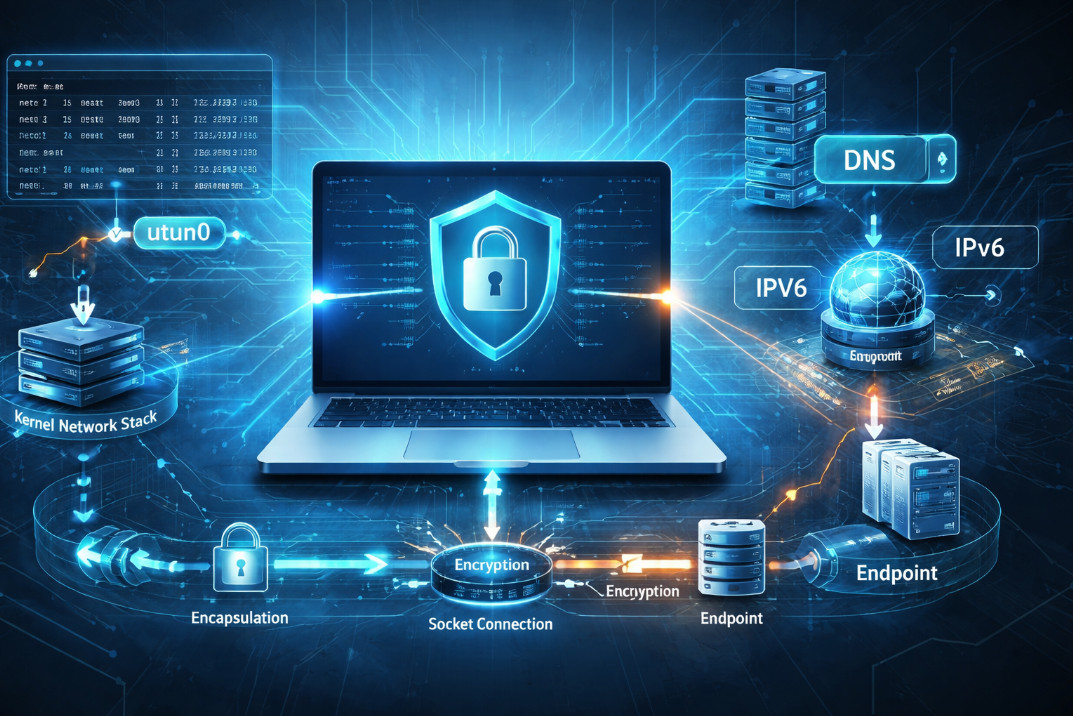
Sous macOS, ce mécanisme repose sur des composants spécifiques du système, notamment le BSD network stack, le Network Extension Framework, et des interfaces virtuelles de type utun, qui permettent d’intercepter, rediriger et chiffrer le trafic avant sa transmission vers le réseau physique.
Lorsqu’il s’agit d'un VPN gratuit pour Mac, ces mécanismes restent identiques d’un point de vue fonctionnel, mais s’inscrivent dans des contraintes infrastructurelles particulières, liées aux ressources disponibles, aux capacités de traitement cryptographique, et aux limitations opérationnelles inhérentes à toute infrastructure réseau distribuée.
Cette page présente le modèle technique global du fonctionnement d’un VPN sous macOS, servant de base aux analyses détaillées présentées dans les sections suivantes.
1. Position du VPN dans la stack réseau macOS
macOS repose sur une stack réseau dérivée de BSD, organisée en plusieurs couches interconnectées, allant des applications jusqu’à l’interface réseau physique.
Sans VPN, le flux réseau suit le chemin suivant :
Application
↓
Socket API
↓
Kernel Network Stack (BSD)
↓
Interface réseau physique (en0 / en1)
↓
Routeur local
↓
Internet
Lorsqu’un VPN est activé, ce flux est redirigé vers une interface virtuelle intermédiaire :
Application
↓
Socket API
↓
Kernel Network Stack
↓
Interface virtuelle (utunX)
↓
Tunnel chiffré
↓
Interface réseau physique (en0 / en1)
↓
Internet
Cette modification repose sur deux mécanismes fondamentaux :
- la création d’une interface réseau virtuelle
- la modification de la table de routage système
L’interface virtuelle agit comme un point de transit logique, permettant d’intercepter les paquets avant leur transmission vers le réseau physique.
2. Interfaces virtuelles utun : abstraction du tunnel réseau
Sous macOS, les tunnels VPN modernes utilisent des interfaces virtuelles de type utun (user tunnel).
Ces interfaces peuvent être observées directement via la commande :
ifconfigExemple typique :
utun0: flags=8051<UP,POINTOPOINT,RUNNING,MULTICAST>
inet 10.0.0.2 --> 10.0.0.1 netmask 0xffffffff
Contrairement à une interface physique comme en0, une interface utun :
- n’est associée à aucun matériel
- n’a pas d’adresse MAC
- existe uniquement dans la stack réseau du système
Elle agit comme une interface point-à-point virtuelle reliant le système local à une extrémité distante du tunnel.
Tous les paquets destinés à transiter par le VPN sont injectés dans cette interface, où ils sont ensuite encapsulés et chiffrés avant transmission.
3. Modification de la table de routage système
Le routage réseau sous macOS est géré par le kernel, qui maintient une table définissant quelle interface utiliser pour atteindre chaque destination réseau.
Cette table peut être consultée avec :
netstat -rnAvant activation d’un VPN, la route par défaut pointe généralement vers le routeur local :
default 192.168.1.1 en0Après activation d’un VPN, cette route est modifiée :
default 10.0.0.1 utun0Cette modification indique au système que tout le trafic réseau doit désormais transiter par l’interface virtuelle utun, plutôt que directement par l’interface physique.
Ce mécanisme constitue le cœur du fonctionnement d’un VPN : le système ne modifie pas les applications, mais redirige le trafic au niveau du routage.
4. Network Extension Framework : mécanisme d’interception et de gestion
Depuis macOS 10.11, l’implémentation moderne des VPN repose sur le Network Extension Framework, qui permet aux applications autorisées d’interagir avec la stack réseau sans modifier le kernel.
Ce framework permet notamment :
- la création et la gestion d’interfaces utun
- l’interception des paquets réseau
- leur encapsulation dans un tunnel chiffré
- leur transmission vers une destination distante
Contrairement aux anciennes extensions kernel, ce modèle fonctionne en espace utilisateur (userspace), améliorant la stabilité et la sécurité du système.
Le flux réseau suit alors le cycle suivant :
Packet généré par application
↓
Transmission vers interface utun
↓
Capture par Network Extension
↓
Encapsulation et chiffrement
↓
Transmission via interface physique
↓
Serveur distant
5. Encapsulation et abstraction du tunnel
Le tunnel VPN agit comme un canal logique encapsulant le trafic original dans un flux chiffré, conformément aux mécanismes définis par les protocoles VPN.
Conceptuellement :
Paquet original
↓
Encapsulation
↓
Chiffrement
↓
Transmission
↓
Déchiffrement distant
↓
Transmission vers destination finale
L’interface utun ne transporte pas directement le trafic Internet, mais une version encapsulée de celui-ci, destinée à une extrémité distante du tunnel.
Ce mécanisme rend le trafic original invisible pour les intermédiaires situés entre le système local et l’extrémité distante du tunnel.
6. Gestion DNS et résolution réseau
La résolution DNS sous macOS est assurée par le service système mDNSResponder, dont le fonctionnement est détaillé dans l’analyse du DNS et du routage IPv6 sous macOS , qui maintient une configuration dynamique des serveurs de résolution.
Cette configuration peut être observée avec :
scutil --dnsLorsqu’un VPN est actif, la configuration DNS peut être modifiée afin d’utiliser des résolveurs accessibles via le tunnel.
Cette modification garantit que les requêtes DNS suivent le même chemin que le reste du trafic réseau.
7. Contraintes structurelles des infrastructures VPN gratuites
Le fonctionnement local du VPN reste identique indépendamment du modèle économique vpn gratis para mac, mais l’infrastructure distante constitue un facteur déterminant.
Chaque tunnel VPN nécessite :
- des ressources CPU pour le chiffrement et le déchiffrement
- des ressources mémoire pour la gestion des sessions
- une capacité réseau pour le transport des données
Le chiffrement constitue une opération intensive en calcul, particulièrement pour les flux à haut débit.
La capacité totale d’une infrastructure VPN est donc contrainte par :
- la puissance CPU disponible
- la bande passante réseau
- le nombre de sessions simultanées
Ces contraintes sont purement physiques et indépendantes de l’implémentation locale sous macOS.
8. Le VPN comme modification de la topologie réseau locale
Contrairement à une idée répandue, un VPN ne constitue pas une couche abstraite invisible, mais une modification explicite de la topologie réseau du système.
Il introduit :
- une interface réseau virtuelle
- une modification des routes réseau
- une encapsulation du trafic
Ces mécanismes peuvent être observés directement via les outils système standard.
Commandes fondamentales :
ifconfig
netstat -rn
scutil --dns
lsof -i
Une analyse empirique complète de ces mécanismes est disponible dans la section dédiée à l’observation du tunnel VPN sous macOS.
Ces outils permettent d’observer en temps réel les modifications introduites par le tunnel.
9. Architecture globale du tunnel VPN sous macOS
Le modèle complet peut être représenté ainsi :
Application
↓
Socket API
↓
Kernel Network Stack
↓
Interface utun
↓
Network Extension Framework
↓
Encapsulation et chiffrement
↓
Interface physique (en0 / en1)
↓
Infrastructure distante
↓
Internet
Chaque composant joue un rôle précis dans la redirection et la protection du trafic.
10. Structure des analyses techniques approfondies
Les sections suivantes analysent en détail chacun des composants de cette architecture :
- le rôle exact du Network Extension Framework
- le fonctionnement des interfaces utun
- la modification des tables de routage
- l’implémentation des protocoles VPN
- la gestion DNS et IPv6
- les contraintes structurelles des infrastructures gratuites
- et l’observation empirique du tunnel via les outils système
Ces analyses permettent de comprendre le VPN non comme un outil abstrait, mais comme un mécanisme réseau concret, observable et mesurable au niveau du système d’exploitation.